特集
インフォメーション

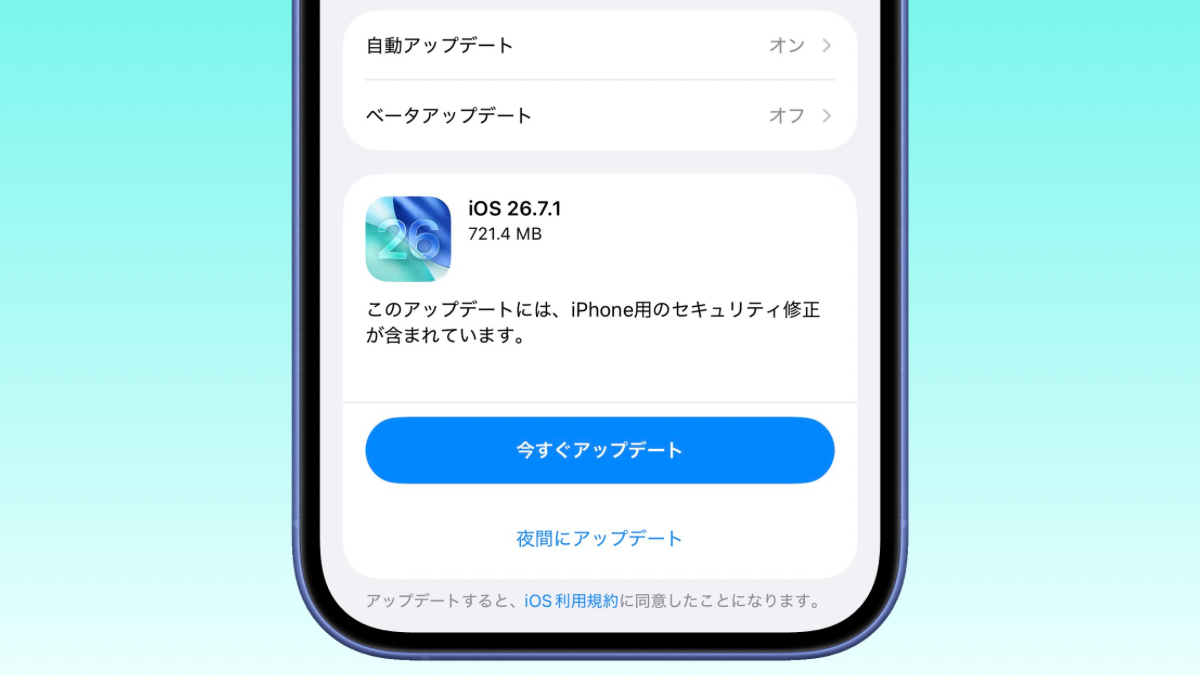
最新メジャーアップデートであるiOS27へ未移行のユーザー向けにセキュリティ修正が含まれた「iOS26.7.1」が配信されました。
今回のアップデートには、実際に標的型攻撃で悪用された可能性がある深刻な脆弱性の修正が含まれており、対象デバイスを利用中のユーザーには速やかなアップデートが推奨されています。
Appleは新機能を追加したiOS27のリリースにつづき、スワイプ2回でフリーズする不具合やiPhone18 Proシリーズで予期せぬ再起動が起きる問題を修正した「iOS27.0.1」を配信しました。
これらに合わせる形で、iOS27にまだアップグレードしていないすべてのiPhone向けに「iOS26.7.1」が提供されています。公式のリリースノートによると、本バージョンには「iPhone向けの重要なセキュリティ修正」が含まれています。
今回のアップデートで対処された脆弱性は以下の通りです。
| 項目 | 詳細 |
|---|---|
| 識別番号 | CVE-2026-86950(Meta Product Securityからの報告) |
| 対象コンポーネント | CoreGraphics |
| セキュリティ上の影響 | 悪意のあるファイルを処理することで、任意のコードが実行される危険性がある |
| 修正内容 | 境界チェック(bounds checking)を改善し、メモリの境界外書き込み問題に対処 |
Appleのセキュリティドキュメントによると、iOS27より前のバージョンにおいて、特定の個人を標的とした高度な攻撃で本脆弱性が悪用された可能性があるとの報告を把握しているとのことです。
このセキュリティ修正の対象となる主なデバイスは以下の通りです。
iOS27へ移行せずiOS26を利用し続ける場合でも、デバイスを危険から保護するため「iOS26.7.1」への早期アップデートが強く推奨されます。
大型メジャーアップデート(iOS27)の直後は、「アプリの互換性」「バッテリー持ちへの影響」「動作の安定性」などを懸念し、あえてすぐにはアップデートせず旧OS(iOS26)にとどまるユーザーも少なくありません。
しかし、今回のように「すでに高度な標的型攻撃で悪用された実績があるゼロデイ脆弱性」が含まれている場合、マイナーアップデートの放置は非常に危険です。
Appleが旧OS環境に対しても迅速に個別パッチを配信していること自体が、この脆弱性の深刻さを物語っています。
「メジャーOSのアップデートはしばらく様子見するとしても、セキュリティアップデート(iOS26.7.1)だけは即座に適用する」というアップデート運用を行うことが、大切なデバイスと個人情報を守る上できわめて重要です。
Source:9to5Mac